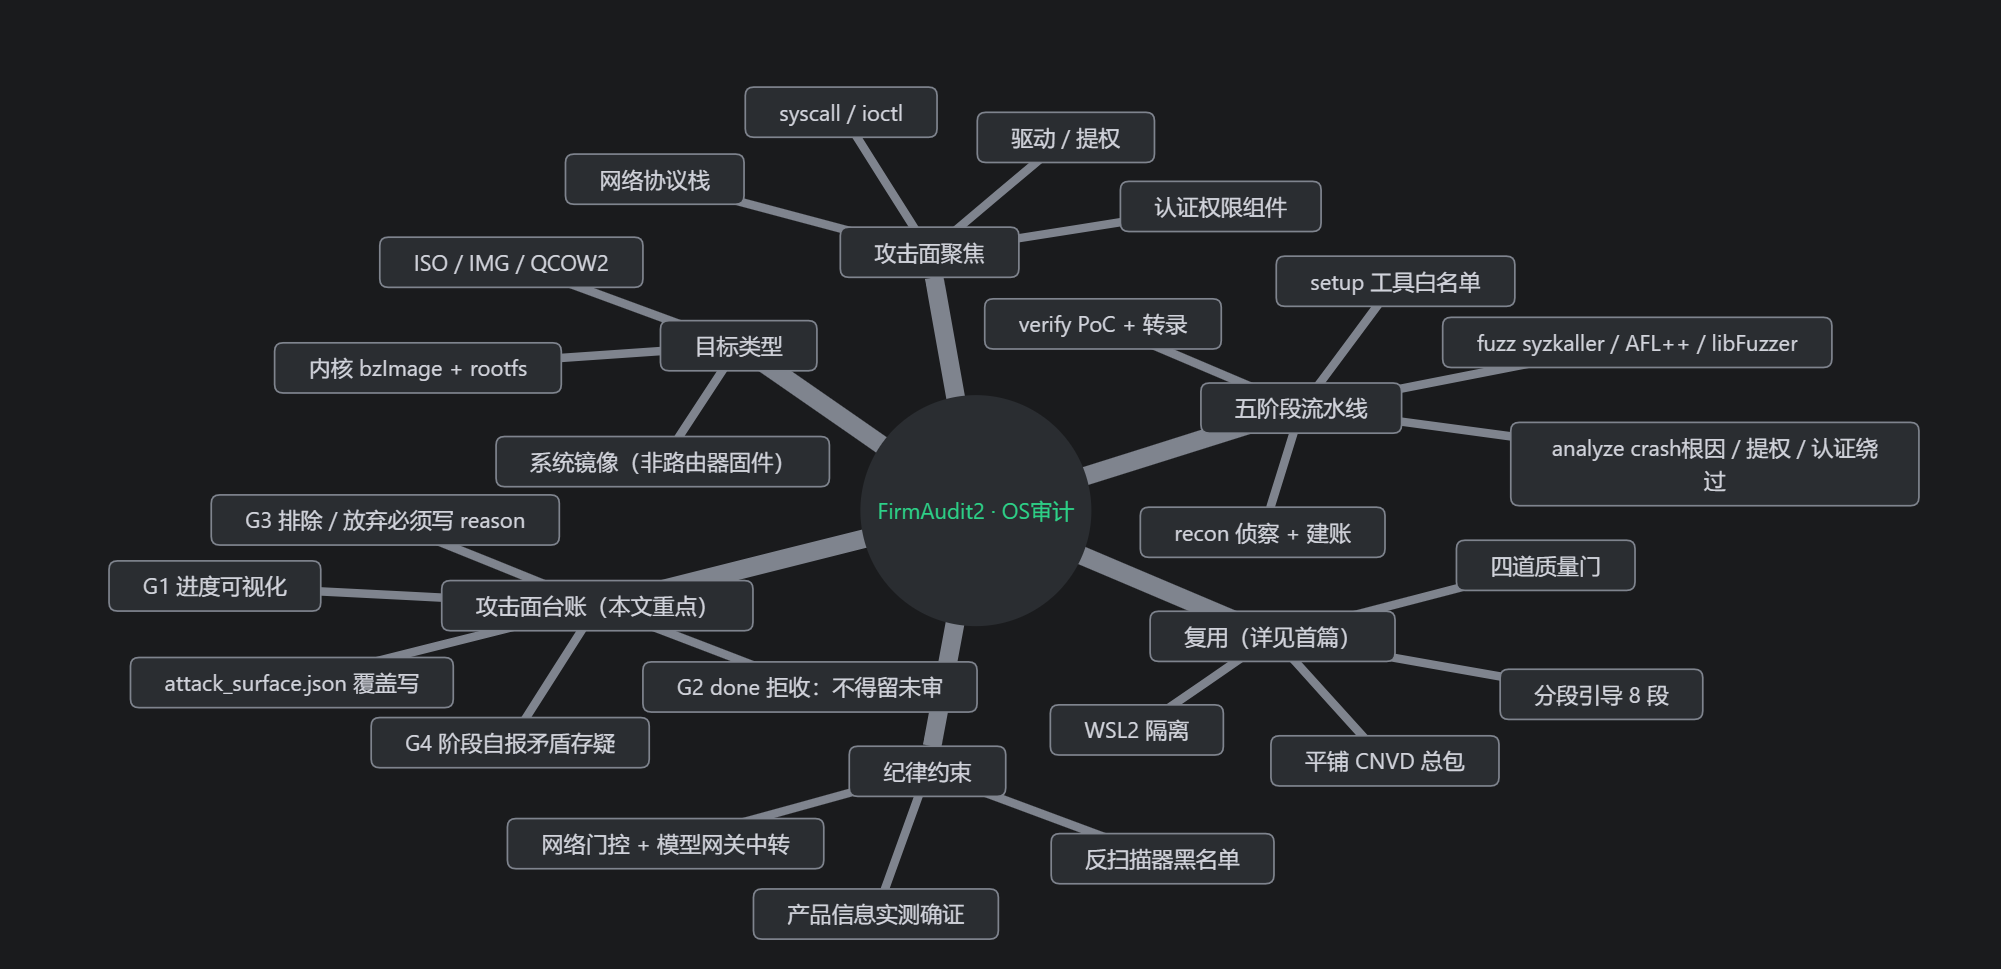
一、先交代问题设定首篇推文(《FirmAudit2:从解包到 CNVD 交付,固件漏洞审计流水线》)讲的是固件审计那条线:上传一份路由器固件,平台替你走完解包、静态、仿真、验证,最后打包出一份能直接交 CNVD 的资料。 但有我在宿舍突发奇想,考虑另一个场景:如果手里不是一份固件,而是一整张系统盘/系统镜像——一个 .iso、一个 qcow2 虚拟机镜像、或者一组 bzImage + rootfs呢? 这种目标,光”解包看文件系统”远远不够,真正要审的是内核、基础网络栈、驱动和认证权限组件:syscall 接口的越界写入、ioctl 的 copy_from_user 边界、提权路径里